Bài học an ninh mạng
Hacker đòi gần 1.300 tỷ đồng, dọa tung dữ liệu khách hàng của GMO
GMO từ chối yêu cầu trả 50 triệu USD tiền chuộc. Vụ việc là lời nhắc với các doanh nghiệp đang giao dữ liệu và hoạt động hằng ngày cho cloud.
GMO là ai? GMO Internet Group là tập đoàn công nghệ Internet tại Nhật Bản, hoạt động trong các lĩnh vực hạ tầng Internet, quảng cáo và tài chính trực tuyến. Vụ việc trong bài liên quan tới Onamae.com Desktop Cloud do GMO Internet cung cấp, không đồng nghĩa toàn bộ tập đoàn đều bị xâm nhập.[1][2]
Chuyện gì đã xảy ra?
Tháng 10/2026, Onamae.com Desktop Cloud của GMO Internet bị truy cập trái phép. GMO xác nhận hệ thống có điểm yếu bảo mật và thông tin khách hàng bị lấy ra ngoài. Một số khách hàng phản ánh có giao dịch tài chính không do họ thực hiện.[2]
Theo VnExpress, phía tấn công đòi 50 triệu USD, tương đương khoảng 1.300 tỷ đồng, và đe dọa công bố dữ liệu khách hàng. Đây là số tiền đòi chuộc, không phải khoản GMO đã trả hay thiệt hại đã xác nhận.[*] Con số 26.739 máy chủ được nhắc tới là số có nguy cơ bị ảnh hưởng, không phải số đã được xác nhận mất dữ liệu. Không nên hiểu rằng mọi dịch vụ mang thương hiệu GMO đều bị xâm nhập.[1]
Vì sao bị tấn công?
Chưa có đủ thông tin công khai để kết luận đường xâm nhập cụ thể. GMO thừa nhận điểm yếu bảo mật nhưng thông báo được đối chiếu không chỉ rõ lỗ hổng nào đã bị khai thác.[2]
VnExpress dẫn lời CEO GMO cho rằng công cụ kiểm thử bảo mật dùng AI có tên Artex đã bị lạm dụng. Đây là nhận định được dẫn từ phía GMO, không phải kết quả giám định độc lập. Cũng cần phân biệt: đe dọa ransomware không đồng nghĩa dữ liệu đã bị mã hóa.[1][3]
GMO đã ứng phó ra sao?
GMO dừng các máy chủ liên quan từ ngày 21/10, cắt đường truy cập vào hệ thống bị ảnh hưởng và làm việc với cảnh sát. Công ty cho biết đã phối hợp với các đơn vị giao dịch để chặn truy cập từ dịch vụ, kết thúc phiên đăng nhập và theo dõi giao dịch bất thường.[2]
Hãng từ chối yêu cầu tống tiền, cảnh báo khách hàng về nguy cơ lừa đảo và công bố hỗ trợ 5.000 yen cho người đang dùng dịch vụ, tách biệt với bồi thường tổn thất giao dịch đủ điều kiện. Đến 06/11, GMO thông báo bắt đầu liên hệ riêng về bồi thường; không có nghĩa mọi khoản đã được chi trả.[2][4]
Doanh nghiệp dùng cloud cần chuẩn bị gì?
Bài học này đặc biệt liên quan tới doanh nghiệp thuê máy chủ cloud, dùng máy tính từ xa hoặc lưu dữ liệu khách hàng trên hệ thống số. Đó có thể là công ty phần mềm, đơn vị bán hàng trực tuyến hay doanh nghiệp dịch vụ, không chỉ các tập đoàn công nghệ lớn.
Người quản lý cần xác định ai chịu trách nhiệm, còn đội IT phụ trách triển khai và kiểm tra. Năm việc nên ưu tiên:
- Bảo vệ tài khoản: bật xác thực đa yếu tố (MFA), tách tài khoản quản trị và chỉ cấp quyền cần thiết.
- Chuẩn bị khi cloud bị dừng: biết dữ liệu nằm ở đâu, ai phụ trách và cách duy trì công việc nếu nhà cung cấp gặp sự cố.
- Sao lưu và thử khôi phục: giữ bản sao tách biệt khỏi hệ thống đang chạy; kiểm tra phục hồi thay vì chỉ kiểm tra “đã backup”.
- Vá lỗi và theo dõi bất thường: cập nhật hệ thống, giữ nhật ký truy cập, có người tiếp nhận cảnh báo.
- Có kế hoạch ứng cứu: cô lập máy nghi bị ảnh hưởng, bảo toàn bằng chứng, thu hồi phiên đăng nhập và liên hệ bên liên quan. Không vội xóa máy hoặc cài lại.
Đây là khuyến nghị phòng thủ, tham chiếu hướng dẫn CISA và các cơ quan đồng phát hành, không phải kết luận rằng GMO đã thiếu từng biện pháp này.[5]
Nếu công ty đang dùng cloud để lưu dữ liệu hoặc vận hành dịch vụ, hãy hỏi: khi nhà cung cấp gặp sự cố, ai sẽ khóa quyền truy cập, dữ liệu được khôi phục từ đâu và công việc tiếp tục bằng cách nào?
Nguồn tham khảo
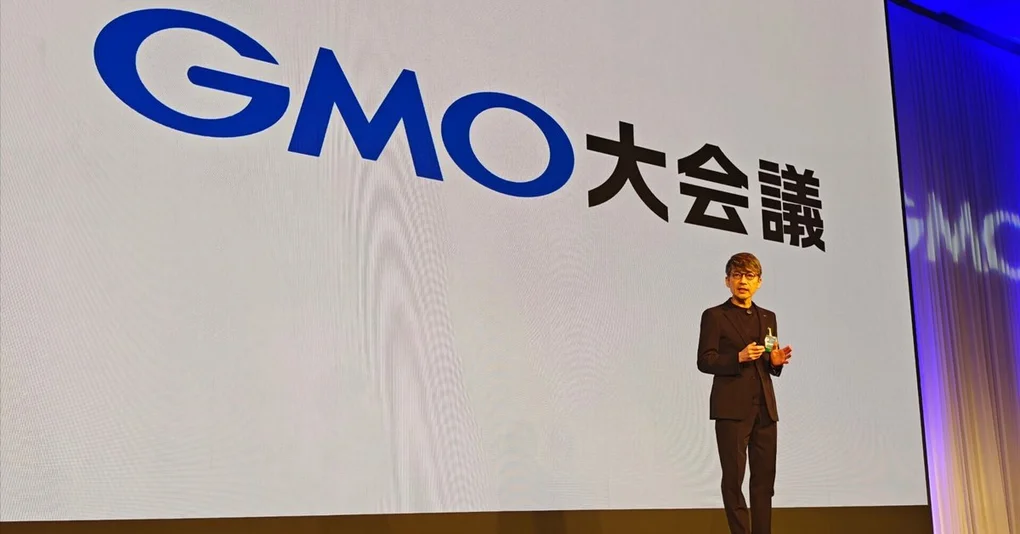
- VnExpress: Cuộc giằng co giữa hãng Internet nổi tiếng và hacker30/10/2026. Tham khảo diễn biến, số liệu và nhận định của CEO. Ảnh trong bài được VnExpress ghi nguồn Note.com.
- GMO: thông báo thứ tư về Onamae.com Desktop Cloud24/10/2026. Xác nhận sự cố, biện pháp xử lý, điều kiện hỗ trợ và bồi thường.
- GMO: cập nhật thứ mười27/10/2026, 13:55 JST. Tình trạng công bố dữ liệu và chưa xác nhận tấn công ransomware tại thời điểm thông báo.
- GMO: thông báo về bồi thường tổn thất giao dịch06/11/2026. Bắt đầu liên hệ riêng với khách hàng.
- CISA, MS-ISAC, NSA và FBI: #StopRansomware GuideTháng 05/2023. Hướng dẫn phòng ngừa và ứng cứu, không phải báo cáo điều tra vụ GMO.
[*] Quy đổi minh họa theo tỷ giá làm tròn 1 USD ≈ 26.000 VND: 50 triệu USD ≈ 1.300 tỷ đồng. Đây không phải tỷ giá giao dịch hoặc tỷ giá lịch sử tại ngày xảy ra sự cố.