BÀI HỌC AN NINH MẠNG
MUJI và hơn 1 triệu hồ sơ thẻ có nguy cơ lộ: bài học từ dữ liệu giữ quá lâu
Không còn dùng một thông tin không có nghĩa là thông tin đó đã biến mất khỏi hệ thống. Sự cố MUJI cho thấy dữ liệu thẻ cũ còn lưu có thể trở thành gánh nặng bảo mật, kéo theo chi phí xử lý và gián đoạn bán hàng.
MUJI là ai? MUJI là thương hiệu bán lẻ đồ gia dụng, thời trang và sản phẩm đời sống do Ryohin Keikaku vận hành. Bài viết nói về hệ thống tại Nhật Bản và chương trình MUJI Card do Credit Saison phát hành; không phải xác nhận hệ thống MUJI Việt Nam hay hệ thống của bên phát hành thẻ bị xâm nhập.[2]
Chuyện gì đã xảy ra?
Sau khi phát hiện truy cập trái phép ngày 29/10/2026, MUJI điều tra và công bố khoảng 1,09 triệu hồ sơ MUJI Card có nguy cơ bị truy cập, gồm khoảng 345.000 thẻ còn hiệu lực và phần còn lại đã hết hiệu lực hoặc hủy. Đây là số hồ sơ thẻ, không phải số người đã được xác nhận bị đánh cắp dữ liệu. Nhóm này liên quan người đăng ký đến tháng 7/2021, không gồm thẻ đăng ký từ tháng 8/2021 trở đi.[1][2]
Nhóm thông tin thẻ trên gồm toàn bộ số thẻ, ngày sinh và mã thành viên MUJI Card, không gồm tên chủ thẻ, ngày hết hạn hay CVV/CVC. Tuy vậy, một phần có thể được đối chiếu với dữ liệu thành viên khác trong hệ thống; không nên hiểu rằng mọi thông tin định danh đều an toàn.[2][3]
Phạm vi rộng hơn còn có khoảng 27,26 triệu bản ghi app/cửa hàng online. Báo cáo 9/11 cập nhật nhóm có thêm tên, địa chỉ, điện thoại lên khoảng 750.000, thay cho 520.000 ở báo cáo 4/11. Các nhóm có thể chồng lấn, không cộng lại thành số nạn nhân duy nhất; số liệu mô tả nguy cơ, không chứng minh toàn bộ dữ liệu đã bị lấy.[2][3]
Vì sao dữ liệu cũ lại trở thành rủi ro mới?
Theo Jiji Press, từ tháng 7/2021 MUJI đã đổi cách định danh khách hàng để cấp ưu đãi, không còn cần dùng số thẻ đầy đủ cho mục đích đó. Nhưng dữ liệu vẫn còn dù có chính sách phải xóa. Điều cần phân biệt: đây là vấn đề quản lý làm tăng phạm vi ảnh hưởng, không tự nó giải thích cách kẻ xấu xâm nhập.[4]
Các nguồn tham khảo chưa đủ thông tin để kết luận nguyên nhân kỹ thuật của lần xâm nhập ban đầu. Báo cáo 9/11 còn nêu đợt thử đăng nhập bằng thông tin có thể lấy từ dịch vụ khác, thường gọi là credential stuffing. Không nên gộp đợt này với toàn bộ vụ việc hoặc khẳng định lỗi xóa dữ liệu là nguyên nhân của mọi truy cập trái phép.[3]
MUJI đã xử lý như thế nào?
MUJI thông báo chặn truy cập trái phép, tăng giám sát và phối hợp Credit Saison liên hệ khách hàng. Báo cáo 9/11 ghi cửa hàng online đã dừng từ 6/11/2026 lúc 16:00 giờ Nhật và hoãn mở lại để bổ sung kiểm soát; công ty chuẩn bị yêu cầu đặt lại mật khẩu khi mở lại. Đây là trạng thái theo báo cáo đó, không phải xác nhận cửa hàng vẫn đang dừng hôm nay.[2][3]
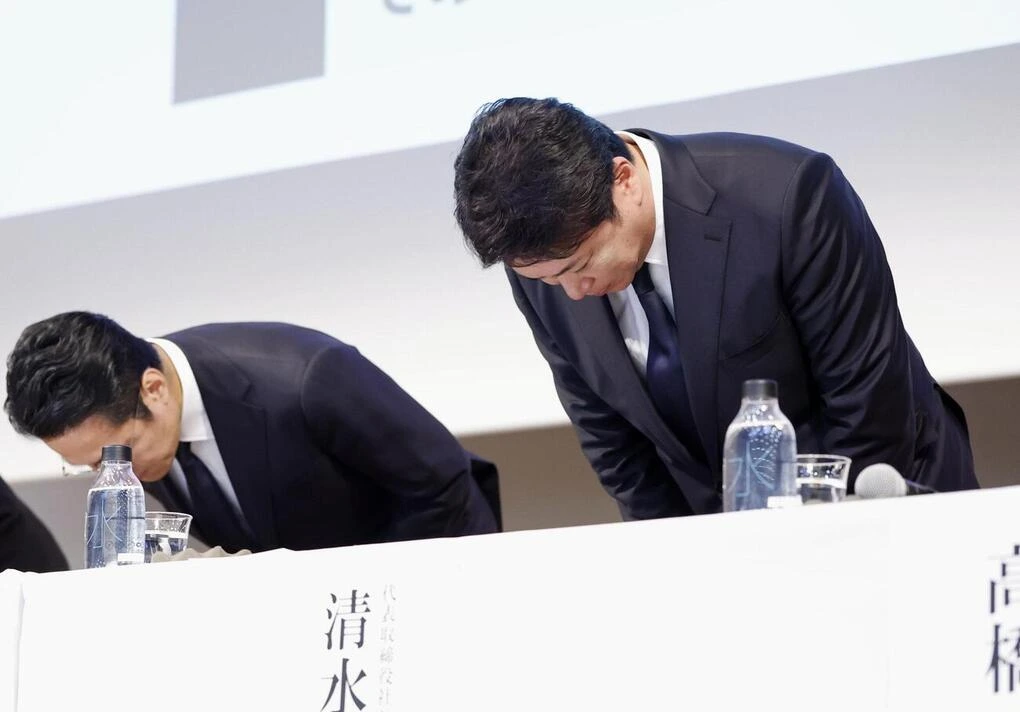
Ngày 12/11, lãnh đạo xin lỗi về quản lý thông tin. Theo VnExpress, Ryohin Keikaku cam kết chi trả phí phát hành lại thẻ cho khách hàng bị ảnh hưởng; Credit Saison tăng giám sát giao dịch. Cam kết hỗ trợ không đồng nghĩa mọi thẻ đã được cấp lại hay điều tra đã hoàn tất.[1][4]
Doanh nghiệp cần kiểm tra gì với dữ liệu đang giữ?
Không chỉ doanh nghiệp phát hành thẻ mới cần quan tâm. Bất kỳ hệ thống bán hàng, thành viên hay chăm sóc khách hàng nào cũng nên kiểm tra 5 việc:
- Biết đang giữ gì và vì sao: lập danh mục dữ liệu, mục đích, người chịu trách nhiệm và hạn lưu theo nhu cầu pháp lý, quy định hoặc kinh doanh. Không mặc định giữ vô thời hạn vì “sau này có thể cần”.[5]
- Kiểm tra việc xóa có thực sự diễn ra: khi đổi hệ thống hoặc bỏ một cách định danh, kiểm tra kho dữ liệu cũ, bản xuất và vòng đời bản sao lưu. Dữ liệu còn phải giữ hợp pháp cần được bảo vệ; không tự ý xóa bằng chứng khi đang điều tra sự cố.[4][5]
- Giảm dữ liệu thanh toán phải tự giữ: ưu tiên nhà cung cấp thanh toán và mã tham chiếu phù hợp thay cho số thẻ đầy đủ khi không cần. Không lưu CVV sau khi giao dịch được cấp phép; việc lưu thẻ cần được đánh giá riêng, không chỉ ẩn vài số trên giao diện.[5]
- Bảo vệ tài khoản và theo dõi bất thường: tách quyền quản trị, dùng xác thực nhiều yếu tố khi phù hợp, hạn chế thử đăng nhập bất thường và cảnh báo sớm. Khuyến khích mật khẩu khác nhau giữa các dịch vụ, tránh một thông tin lộ kéo theo nhiều tài khoản.[3]
- Chuẩn bị cả vận hành và liên lạc: xác định ai có quyền cô lập hệ thống, bảo toàn log, thông báo khách hàng và phối hợp đối tác thanh toán. Hướng dẫn kiểm tra giao dịch qua kênh chính thức, cảnh giác cuộc gọi/email hỏi mật khẩu hoặc số thẻ.[2][3]
Đây là khuyến nghị phòng ngừa, không phải kết luận MUJI vi phạm từng kiểm soát. PCI DSS không đặt một thời hạn lưu chung cho mọi trường hợp; thời hạn phải dựa trên nhu cầu được xác định và dữ liệu không còn cần phải được xử lý an toàn.[5]
Đừng chỉ hỏi “dữ liệu có được bảo vệ không?”. Hãy hỏi thêm: dữ liệu này còn cần giữ không, ai quyết định thời hạn, và bằng chứng nào cho thấy dữ liệu đã được xóa khi hết mục đích sử dụng?
Nguồn tham khảo
- VnExpress: Muji xin lỗi vì hơn 1 triệu thẻ tín dụng có nguy cơ lộ dữ liệu13/11/2026. Nguồn gợi ý chủ đề, họp báo xin lỗi và cam kết hỗ trợ. Diễn biến và số liệu được đối chiếu lại với thông báo chính thức.
- Ryohin Keikaku: báo cáo thứ hai về nguy cơ lộ thông tin khách hàng (PDF)04/11/2026. Xác định nhóm khoảng 1,09 triệu hồ sơ MUJI Card, các trường dữ liệu và nhóm 520.000 hồ sơ ở thời điểm báo cáo này.
- Ryohin Keikaku: báo cáo thứ tư và hoãn mở lại cửa hàng online (PDF)09/11/2026. Cập nhật nhóm có thêm tên/địa chỉ/điện thoại lên khoảng 750.000; ghi cửa hàng dừng từ 16:00 ngày 6/11 (giờ Nhật), ghi nhận tấn công dùng lại thông tin đăng nhập và hoãn mở lại.
- Jiji Press / Nippon.com: MUJI không xóa dữ liệu thẻ không còn cần dùng12/11/2026. Nguồn về việc số thẻ đầy đủ còn lưu sau thay đổi cách định danh tháng 7/2021 và chính sách xóa không được thực hiện.
- PCI SSC: Có thời hạn tối đa chung để lưu dữ liệu chủ thẻ không?FAQ 1318, cập nhật 07/2025. Lưu dữ liệu theo nhu cầu pháp lý, quy định hoặc kinh doanh được xác định; không đặt một thời hạn chung cho mọi doanh nghiệp. Không phải kết luận tuân thủ của MUJI.